Une protection des données qui s’explique en une phrase
Qui prend rendez-vous livre souvent des informations délicates : une photo de la peau, le motif d’une thérapie, un numéro de téléphone. Plutôt que d’intégrer tous les outils de pistage imaginables, Zytfenster veut avant tout une chose : que les personnes qui réservent chez vous se sentent entre de bonnes mains. C’est pourquoi il enregistre aussi peu que possible, aussi brièvement que possible, et uniquement là où il est installé.
Cette page explique comment Zytfenster, en tant qu’outil de réservation, traite les données. La déclaration de protection des données de ce site se trouve ici.
« Les réservations sont stockées sur un serveur en Suisse, les photos sont chiffrées et supprimées après le rendez-vous, et il n’y a aucun pistage. »
Valable si l’hébergement se trouve en Suisse.Qui détient les données
Installé par vos soins
Les données se trouvent sur votre hébergement, et nulle part ailleurs. Je n’y ai pas accès, je ne vois aucune donnée et je ne sais même pas que votre installation existe. Zytfenster ne me contacte jamais, ni pour les mises à jour, ni pour des statistiques, ni pour des rapports d’erreur.
Hébergé chez moi
Les données se trouvent sur mon hébergement chez cyon AG à Bâle, sur des serveurs en Suisse. Je ne les traite que sur votre mandat. Notre contrat de sous-traitance (nLPD) règle ce point.
Ce qui est enregistré, et pour combien de temps
| Donnée | Quand | Durée |
|---|---|---|
| Nom et e-mail | à chaque réservation | 12 mois après le rendez-vous, puis supprimés automatiquement |
| Téléphone et message | seulement si la personne les indique | 12 mois, puis supprimés |
| Réponses à vos propres questions | seulement si vous posez des questions | 12 mois, puis supprimés |
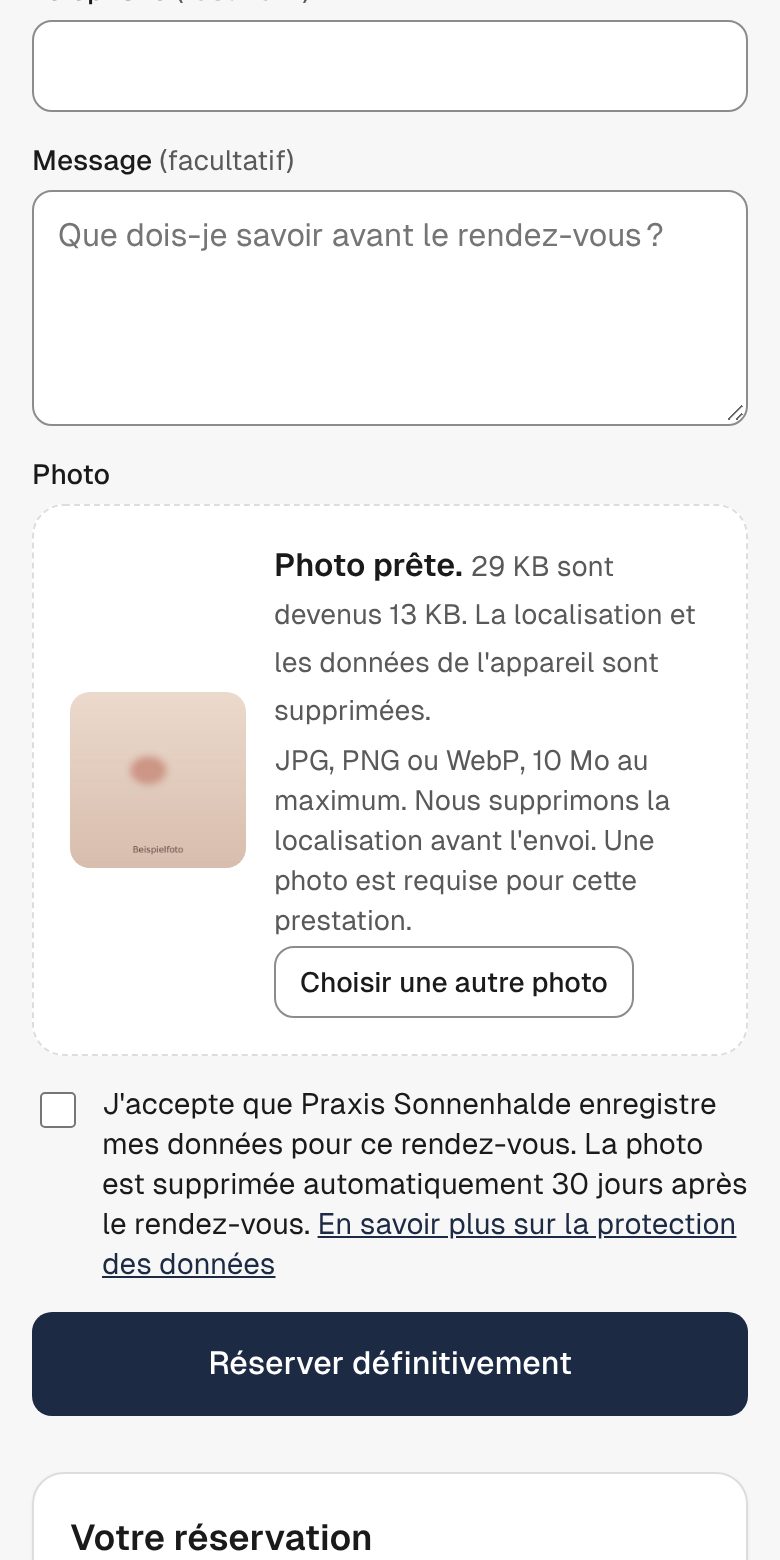
| Photo | seulement pour les prestations avec photo | 7, 14, 30 ou 90 jours après le rendez-vous, 30 par défaut. Vous pouvez la supprimer immédiatement à tout moment. |
| Rendez-vous : prestation, date, heure | à chaque réservation | sans données personnelles, jusqu’à ce que vous le supprimiez |
| Plages occupées de vos agendas | toutes les 10 minutes | seulement le début et la fin, remplacés en continu |
| Empreinte de l’adresse IP, irréversible | contre les abus | 1 jour |
| Journal des e-mails avec adresse tronquée | à chaque envoi | 30 jours |
| Sauvegarde de la base de données, sans les photos | chaque jour | 14 jours |
Si vous supprimez votre compte, Zytfenster efface immédiatement toutes les réservations et les photos. Dans ses propres sauvegardes, les réservations restent au maximum 14 jours, s’y ajoutent les éventuelles sauvegardes de votre hébergement.
Ce que Zytfenster laisse volontairement de côté
Pistage et cookies publicitaires
La page de réservation ne dépose aucun cookie. L’administration en dépose un, uniquement pour la connexion.
Serveurs tiers
Polices, scripts et images viennent de votre propre hébergement. Aucun service d’analyse, de publicité ou d’IA n’est connecté.
Photos dans la boîte e-mail
Vous ne voyez les photos que dans l’administration. L’e-mail indique seulement : « Une photo est jointe. » (« Ein Foto ist dabei. »)
Photos dans les sauvegardes
Une photo supprimée est définitivement effacée. Si votre hébergement fait ses propres sauvegardes, les photos n’y figurent que chiffrées.
Contenu de vos agendas privés
Zytfenster lit quand vous êtes occupé, pas ce qui y est inscrit.
Plus d’informations que nécessaire
Le formulaire ne demande que le nom et l’e-mail. Le téléphone et le message sont facultatifs.
Où vont les données malgré tout
Se passer complètement de tout échange avec l’extérieur, ce n’est pas possible. Voici les chemins qui existent, et c’est vous qui décidez de chacun.
E-mails
La confirmation part à la personne qui réserve. La notification d’une nouvelle réservation vous parvient, sans données clients si vous le souhaitez. Les e-mails sont aussi sûrs que la boîte dans laquelle ils arrivent. Conseil : pour le cabinet, prenez une adresse chez un fournisseur suisse.
Les agendas que vous connectez
Zytfenster les récupère chez iCloud, Google ou Outlook. Rien de vos réservations ne sort à cette occasion.
L’agenda « Zytfenster »
Si vous vous y abonnez dans Google ou iCloud, ce service lit vos rendez-vous. Par défaut, il affiche « Rendez-vous Zytfenster » (« Termin Zytfenster »), sans nom. Si vous choisissez la variante détaillée, le service voit le nom, la prestation, l’e-mail et le téléphone.
Le bouton « Google Agenda » (« Google Kalender »)
Seule la personne qui clique dessus après la réservation envoie son rendez-vous à Google.
Liens vidéo
Pour les rendez-vous en ligne, vous indiquez le lien de votre service de visioconférence, par exemple Zoom ou Teams. Pour l’entretien, ce sont ses règles qui s’appliquent.
Journaux de l’hébergement
Tout hébergement journalise les accès avec l’adresse IP et l’heure. La durée de conservation dépend de l’hébergeur.
Comment Zytfenster protège les données
Photos
Le navigateur les réduit. Le serveur les réenregistre, ce qui supprime la localisation et les données de l’appareil photo. Elles ne sont enregistrées que chiffrées, en AES-256.
Données hors du dossier web
La base de données, les photos et les journaux se trouvent dans un dossier inaccessible depuis Internet.
Connexion par lien
Le lien est valable 15 minutes et une seule fois. Zytfenster n’enregistre les liens et les sessions que sous forme d’empreinte. Qui vole la base de données ne peut pas s’en servir pour se connecter.
Protection contre les abus
Nombre limité de réservations et de tentatives de connexion par heure, piège à spam dans le formulaire, limite journalière d’e-mails.
Suppression automatique
Les photos après le délai choisi, les coordonnées après 12 mois, les journaux après 30 jours, les sauvegardes après 14 jours. La tâche cron s’en charge, personne n’a besoin d’y penser.
Contrôle et mises à jour
J’ai examiné le code de façon systématique pour trouver des failles de sécurité, avec l’aide de l’IA, et corrigé toutes les découvertes critiques. Un audit indépendant par une ou un spécialiste est prévu. Les mises à jour sont gratuites.
Les limites à connaître
Qui exploite le serveur peut techniquement tout lire
Les photos aussi, car la clé se trouve sur le même serveur. Le chiffrement protège contre le vol de fichiers et de sauvegardes, pas contre un compte d’hébergement piraté. Choisissez donc un hébergement de confiance et protégez l’accès avec une authentification à deux facteurs.
La boîte e-mail est la clé de l’administration
Il n’y a pas de mot de passe qui pourrait être deviné ou apparaître dans une fuite de données. En revanche, quiconque contrôle votre boîte e-mail peut se connecter. Protégez-la bien.
La responsabilité reste la vôtre
Zytfenster vous aide, mais ne remplace pas les conseils d’une ou d’un spécialiste de la protection des données.
Des textes prêts à l’emploi pour votre site
Un paragraphe pour la déclaration de protection des données de votre site, adapté à vos réglages, et un modèle de contrat de sous-traitance (nLPD). En plus, droit d’accès et effacement par personne en un clic.
D’ailleurs, ce site non plus ne dépose aucun cookie et ne charge rien depuis des serveurs tiers.